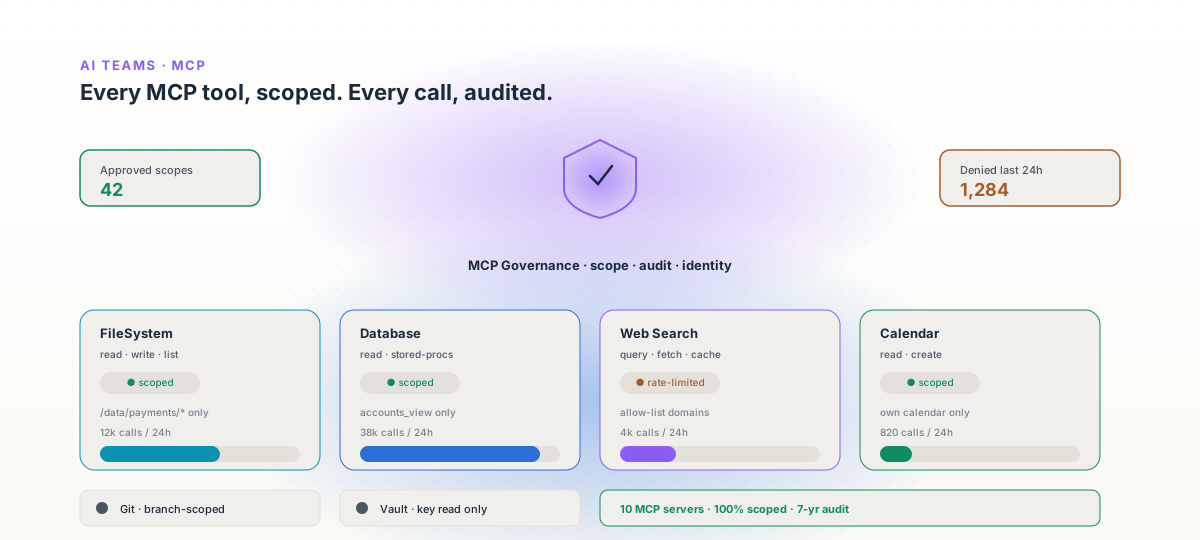
AI ekipleri · MCP

Her MCP server kayıtlı. Her çağrı yetkili. Her eylem denetlenmiş.

Apinizer'ın AI Gateway'i, Model Context Protocol yüzeyini birinci sınıf bir düzlem olarak ele alır. Agent'lar yalnızca kapsamlarına giren server'ları keşfeder; her çağrı, diğer tüm API çağrılarıyla aynı kimlik doğrulama ve denetimden geçer.

MCP server governance — For AI teams use case overview from Apinizer.
For AI teams · MCP server governance

Sorun

MCP, yeni gölge IT.

Agent'lar MCP server'lara, servislerin 2014'te iç API'lere uzandığı gibi uzanıyor — kimlik doğrulamasız, kapsamsız, denetim kaydı olmadan. Bir agent 'e-posta gönder' veya 'kayıt aç' çağrısı yapabildiği anda kurum, API düzleminin on yılda inşa ettiği yönetişimin aynısına ihtiyaç duyar. Apinizer'ın MCP yönetişimi, o on yıllık birikimi yeni düzleme ilk günden uygular.

Yetenekler

Apinizer'ın buradaki rolü

MCP bir proxy türüdür, side-car değil

Bir MCP endpoint'i açmak iki yönlü bir tercihtir: hâlihazırda çalıştırdığınız REST ve SOAP API'lerini MCP aracı olarak yayınlayın ya da harici bir MCP server'a geçiş yapın — izin listesi, çıktı filtresi ve deterministik ad alanlarıyla tek bir yolun arkasında birleştirilen on bir adede kadar backend ile.

Kimliği doğrulanmış çağrılar

Her MCP çağrısı standart politika zincirinden geçer — OAuth 2.0, OIDC, JWT, API anahtarı, mTLS — REST proxy'lerinizin kullandığı zincirin aynısı. Yalnızca manifest keşfi muaftır. Anonim araç erişimi yok, bakımı gereken ikinci bir kimlik doğrulama şeması da yok.

Varsayılan olarak kapalı araç erişimi

Bir agent read_calendar'ı çağırabilirken write_calendar'ı çağıramayabilir. Erişim listesi kapalı başlar; araç, kimlik bilgisi, rol ve organizasyon bazında dilimlenir — API yetkileriyle aynı arayüzde gözden geçirilir.

Araç sınırında denetim

Her MCP çağrısı framework sınırında yakalanır. Kim, ne, ne zaman, hangi araç, hangi argümanlar — değiştirilemez, sorgulanabilir, dışa aktarılabilir.

Araç çağrıları trace olmadan görünür

Bir akışın çıkışta hangi araçları — ve kaç kez — çağırdığı, önce açmanız gereken bir trace'in içine gömülmek yerine olağan trafik kaydına yazılır. "Bu agent gerçekte ne yaptı" sorusu, sistemin geri kalanının zaten yazdığı log üzerinde bir sorguya dönüşür.

Kotalar, argüman limitleri, drift tespiti

Araç başına çağrı kotaları; ayrıca agent'ın geçirebileceği argümanlar üzerinde regex, maksimum uzunluk, enum ve zorunluluk kısıtları. Her aracın şeması hash ile sabitlenir ve bir sağlık işiyle yeniden kontrol edilir — upstream server bir aracın yaptığı işi sessizce değiştirdiğinde, tercihinize göre ya bir uyarı alırsınız ya da kapı kapanır.

Kimlik bilgileri iletilmez, takas edilir

Gateway, backend MCP server ile kendi kimlik bilgilerini takas eder; bunlar beklemede şifreli tutulur ve asla loglanmaz. İstemcinin token'ını iletmek, hedef bazında açıkça etkinleştirmediğiniz sürece her yerde kapalıdır.

Kullanım senaryoları

Canlı ortamda bu şöyle görünür…

  • Bankacılık

    İstanbul'daki banka, SOC ve operasyon ekiplerine yayılan 14 MCP server'ı yönetişim altına alıyor

    Her server; sahibi, kapsamı ve kimlik doğrulama gereksinimiyle kayıtlı. Agent'lar yalnızca kapsamlarındaki araçları görüyor; SOC her çağrıyı görüyor.

  • Üretim

    Münih'teki OEM, MES araçlarını fabrika agent'larına MCP üzerinden açıyor

    MES server'ları hat bazlı kapsamlarla kayıtlı. Hat 3 agent'ları hat 4 telemetrisini okuyamıyor; denetçiler bunu tek sorguyla doğruluyor.

  • Sigorta

    Paris'teki sigortacı, MCP ile açılan hasar araçlarında PII sınırlarını uyguluyor

    PII'ye dokunan araçlar daha sıkı bir kimlik iddiası gerektiriyor. Gateway, kapsamı yetersiz çağrıları reddediyor; agent'lar maskelenmiş varyantlara dönüyor.

  • Kamu

    Riyad'daki bakanlık, agent fırtınalarını önlemek için 'kayıt aç' aracına hız limiti uyguluyor

    Kayıt oluşturmada agent başına kısıtlama var. Hatalı bir prompt döngüsü ITSM'i dolduramıyor; önem derecesine duyarlı alarm, döngüyü 90 saniyede yakalıyor.

  • Telekom

    Madrid'deki operatör, 230 agent akışındaki her MCP çağrısını denetliyor

    Denetim sorgusu, 'Y aralığında X aracını kim kullandı' sorusunu saniyeler içinde yanıtlıyor. MCP düzlemi, API düzlemiyle aynı adli inceleme yüzeyine sahip.

  • Medya

    Milano'daki yayıncı, MCP kimlik bilgilerini kısa ömürlü JWT'lere bağlıyor

    Agent'lar asla uzun ömürlü sır tutmuyor. Her çağrı, çağrıya özel bir token taşıyor; rotasyon otomatik.

  • Enerji

    Prag'daki enerji şirketi, operasyon ve finans agent'ları için MCP düzlemlerini ayırıyor

    Operasyon agent'ları yalnızca operasyon server'larını keşfediyor. Finans agent'ları yalnızca finans server'larını keşfediyor. Aynı Manager; farklı kapsamlar.

  • Kamu sektörü

    Bakü'deki bakanlık, mevcut API portalına bir MCP server ekliyor

    Portal, MCP server'ları REST API'lerin yanında listeliyor. İş ortakları her ikisine de aynı akış üzerinden erişim talep ediyor.

MCP gölge IT değildir

Araç katmanını, API'yi yönettiğiniz gibi yönetişim altına alın.

30 dakikalık uygulamalı bir tanıtım — kayıt defteri, kimlik doğrulama, kapsamlar, denetim — seçtiğiniz bir Kubernetes üzerinde.