Gateway kalabalığı yok
Tek Apinizer API/AI Gateway çalışma zamanı — yan yana çalışıp küme kaynağı tüketen üç ayrı gateway (REST + WebSocket + AI) değil.
Her API isteği için tek platform — agent'lar dahil.
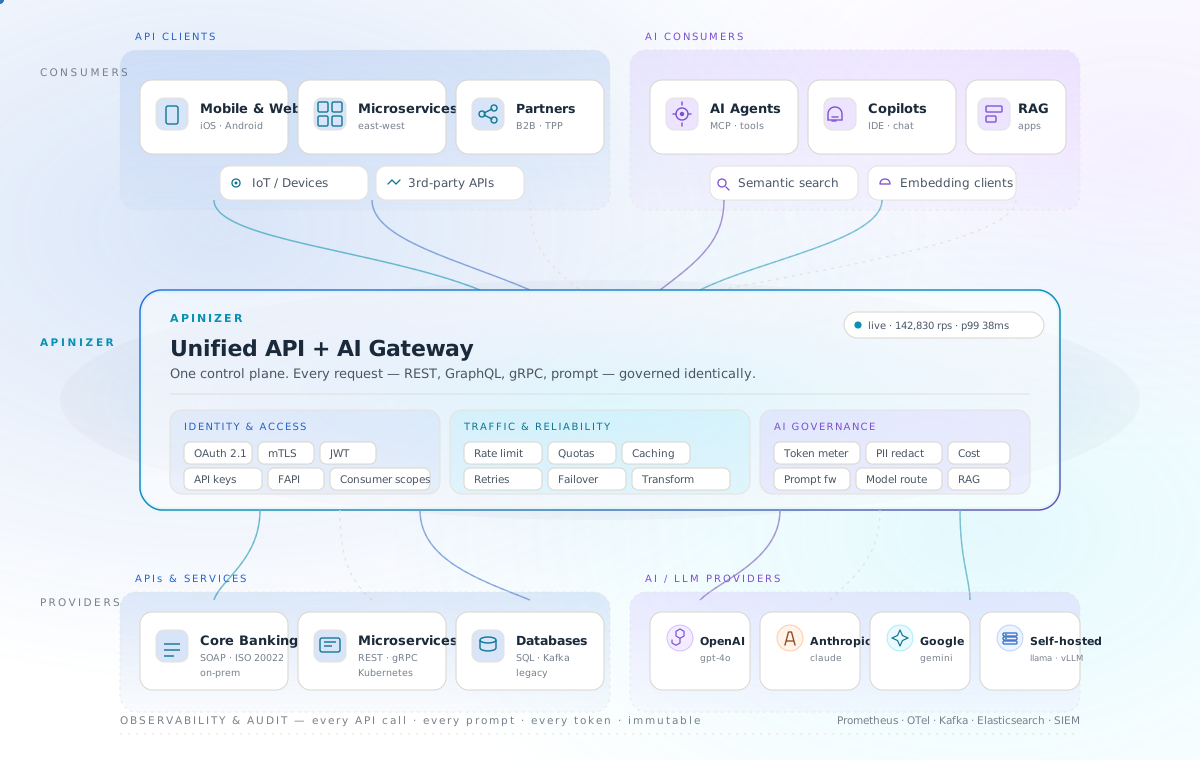
Apinizer, birleşik API & AI Gateway platformudur. HTTP, gRPC, SOAP, WebSocket, GraphQL — LLM, MCP ve agent'tan-agent'a trafikle birlikte — kendi sunucunuzda tek çalışma zamanından geçer. Politikalar kod olarak. Denetim ve şifreleme yerleşik.

Bankacılık, kamu ve savunmada 100+ kurum tarafından tercih ediliyor
Birleşik gateway
WSDL servislerini gRPC, GraphQL ve AI trafiğinin yanında çalıştıran bankaların protokol başına ayrı gateway'e ihtiyacı yok. Aynı Worker, aynı politika hattı, aynı denetim yönü — API'nin her çağında.
Tek Worker — tüm protokoller
SOAP 1.1 / 1.2
Deploy'da hazırlanan WSDL, WS-Security, WS-Addressing
WSDL imports
OpenAPI'ye otomatik dönüşüm; REST veya gRPC olarak yayınlama
HTTP / 1.1
Keep-alive, chunked, içerik sıkıştırma
HTTP / 2
Multiplexing, server push, binary framing
REST
Stateless, HATEOAS, içerik müzakeresi, sürümleme
GraphQL
Reverse proxy, query / mutation / subscription
gRPC
Protocol Buffers, HTTP/2 üzerinde unary + bidi stream'ler
WebSocket
RFC 6455, binary + text frame'ler, WSS (TLS)
LLM (OpenAI)
26 sağlayıcılı katalogda çoklu LLM yönlendirme
MCP
Model Context Protocol — REST / SOAP API'leri tool olarak yayınlayın
A2A
Agent'tan agent'a kimlik doğrulama + gözlemlenebilirlik + denetim
Tek Apinizer API/AI Gateway çalışma zamanı — yan yana çalışıp küme kaynağı tüketen üç ayrı gateway (REST + WebSocket + AI) değil.
WSDL çağrıları, gRPC stream'leri ve LLM prompt'ları aynı Elasticsearch indeksine düşer, yan yana sorgulanır.
Üç katman (System / Project / Team); SOAP-as-REST proxy'leri, AI rotalarını ve Manager UI'yı aynı şekilde yönetir.
Birçok ekip, tek platform
Apinizer'ın Proje modeli, sınırsız sayıda ekibin ortak altyapı üzerinde kendi işini yan yana yürütmesine izin verir. Her projenin kendi URL öneki, kendi üye listesi ve kendi kapsamı vardır — proxy'ler, politikalar, bağlantılar, kimlik bilgileri, değişkenler, görev akışları. UI'da gizleme değil, sunucu tarafında zorlama.
/<project>/...ProjectAuthAspect projeler arası erişimi framework katmanında reddederProject switcher
⌘K/payments-core
Owner
Projede tam kontrol — okuma, yazma, deploy ve üye yönetimi.
Manager
Okuma, yazma ve deploy. Üye yönetimi yok — o yetki Owner'da kalır.
Developer
Projenin proxy'lerini, politikalarını, bağlantılarını okur ve yazar — deploy yok.
Viewer
Salt okunur — denetçiler, partner ekipler ve salt okunur entegrasyonlar için.
Birçok ortam, tek konsol
Her Ortam bir Kubernetes Namespace'idir — izole CPU, RAM ve ağ. Aynı proxy PROD-EU'da 1.0, PROD-TR'de 1.1 sürümüyle aynı anda çalışabilir. İkinci bir Manager yok. Mükerrer konfigürasyon yok.
dev
DEPLOYEDstaging
DEPLOYINGprod-eu
DEPLOYEDprod-tr
DEPLOYEDprod-air
IDLEperf-lab
DEPLOYED1:1 K8s namespace eşlemesi
Her ortam CPU, RAM ve ağı izole eder.
TEST veya PRODUCTION
İki tip; lisanslamayı ve kaynak tahsisini belirler.
HTTP, HTTPS, gRPC, WS
Ortam başına dört protokol modu.
Ortam başına sürümler
Aynı proxy, farklı sürüm, yan yana.
Değişkenler ortama göre
${var} PROD ve TEST'te farklı değere çözülür.
Bağlantılar ortama göre
Ortam başına veritabanı / Kafka / SMTP kimlik bilgileri.
Tasarım gereği hibrit
Bazı ortamlar Apinizer'ın sizin için işlettiği kümede yaşar. Diğerleri kendi Kubernetes'inizde çalışır — bölgesel, egemen veya kapalı ağ. Aynı Manager, aynı denetim izi, aynı kimlik, aynı yetkiler. Operatörlerin gördüğü tek fark küçük bir Managed ya da Remote rozetidir.
Apinizer API/AI Gateway, Manager'ın yanında Apinizer'ın işlettiği kümede çalışır. Hızlı iterasyon, öngörülebilir ölçek, elle uğraşmadan operasyon. TEST ve STAGING için ideal.
Apinizer API/AI Gateway sizin Kubernetes'inizde çalışır — EKS, AKS, GKE, OpenShift, Tanzu, RKE2 veya on-prem. Egemen, bölgesel, kapalı ağ — veri düzlemi regülasyonun gerektirdiği yerde kalır.
apiServerUrl + service account token ile bağlanır@SecretData)Gerçek hibrit topoloji
TEST hızlı iterasyon için managed · STAGING eu-west-1'de AWS EKS üzerinde remote · PROD on-prem OpenShift üzerinde, kapalı ağ · DR başka bölgede Azure AKS üzerinde remote. Tek Manager. Tek denetim izi. Tek yetki modeli.
REST API'lerinizi çalıştıran gateway, artık uygulamalarınızın yaptığı her AI isteğini de yönetiyor. Tek denetim izi. Tek yetki modeli. Kuralların belirlendiği tek yer.
Token izleme, maliyet tavanları, sızıntı önleme. Kullanıcı, model ve zaman penceresi başına.
Tek OpenAI uyumlu ön yüzün arkasında 26 sağlayıcılı, 185 modellik katalog. Kod değişikliği olmadan model değiştirin.
Mevcut REST ve SOAP API'leri MCP tool'larına dönüştürün ya da harici sunuculara passthrough yapın. Tool seviyesinde erişim kontrolü, şema drift tespiti, agent görev denetimi.
Tekrarlanan prompt'larda token harcamasını düşürün. Kodlanmış payload'ları çözüp injection ve jailbreak'leri engelleyin. TCKN, IBAN ve kart verisini — akış ortasında bile — maskeleyin, yalnızca yetkili roller için geri açın.
26 LLM sağlayıcı, 185 model — tek OpenAI uyumlu ön yüz
Apinizer ürün ailesi
API Gateway ve AI Gateway veri düzlemidir. Identity, Analytics, Portal, Designer, Creator, Integrator, Cache ve Monitoring platformu tamamlar — hepsi API Manager'dan yönetilir.
Worker — data plane
Apinizer API/AI Gateway — HTTP, gRPC, WebSocket, SOAP, GraphQL ve AI trafiğini tek bir Java 25 runtime'ında yöneten çok protokollü veri düzlemi. Kimlik doğrulama, trafik, dönüşüm ve gözlemlenebilirlik için 50'den fazla politika — kutudan çıktığı anda hazır.
AI Gateway — agentic plane
Token bütçeleri, birebir ve semantik önbellek, prompt güvenlik duvarları, kendi VectorDB'niz üzerinde RAG ve çoklu LLM yönlendirme — her LLM, MCP ve agent isteği, REST API'lerinizi zaten çalıştıran runtime üzerinde yönetilir.
Identity Manager
OIDC, OAuth 2.0, JWT, JOSE — artı mTLS, SAML, LDAP / AD ve veritabanı destekli federasyon. Her Apinizer API ve AI isteği için tek kimlik yüzeyi; üç katmanlı yetkiler ve Repository katmanında denetim.
API Portal
Geliştiricilere, iş ortaklarına ve AI agent'lara ön kapıyı açın. İhtiyacınız kadar portal kurun — Herkese Açık, Dahili, İş Ortağı, Agent — her biri kendi markanızla. Kendi veritabanı yok, tamamen özelleştirilebilir, MCP hazır, regülasyona tabi ortamlarda canlı.
Analytics Engine
Her API çağrısını izleyin. Logu her yere gönderin. Saniyeler içinde yanıtlayın. Asenkron trafik yakalama, dokuz hedefe paralel dağıtım, operatörlerin gerçekten kullandığı panolar ve trace, EMA + Bollinger Bandı ile anomali tespiti — Elasticsearch destekli.
API Designer
API'yi tasarlayın. Proxy'yi yayına alın. Arada tek tık var. OpenAPI 3, Swagger 2 ve WSDL düzenleme — spec'ten aynı gateway üzerinde canlı, yönetişim altında bir API'ye tek tıklık yol ve ekibinizin ihtiyaç duyduğu her formatta anında dokümantasyon.
API Creator — three ways to skip the microservice
Apinizer API Creator — mikroservis yazmadan endpoint yayınlamanın üç yolu. DB to API, SQL'i REST'e dönüştürür. Mock API, frontend'lere kimlik doğrulamalı ve gerçek yapıda yanıtlar sunar. Script to API, JavaScript veya Groovy kodunu endpoint olarak çalıştırır.
API Integrator · Task Flow Manager
Her şeyi her şeye bağlayın. Entegrasyonu yazmadan. Tek sürükle-bırak canvas'ta on sekiz görev tipi; output key'ler ve JSON Path ile zincirlenir, cron'la, HTTP ile veya başka bir akışla tetiklenir — gateway ile aynı denetim ve kimlik yığınıyla yönetilir.
Cache
Apinizer Cache iki katmanlı bir önbellektir — her gateway'in içinde yerel bir pod içi katman, dağıtık katman için Kubernetes üzerinde bir Hazelcast kümesi. On iki birinci parti önbellek kapsamı, redeploy'da atomik geçersiz kılma, aynı küme üzerinde hız limiti ve kota.
Monitoring
Apinizer Monitoring — bölgelerinizden uptime probe'ları, EMA ve Bollinger bantlarıyla anomali tespiti, ilk günden hazır on platform alarm tetikleyicisi ve Slack, Microsoft Teams, ServiceNow, e-posta, webhook ve daha fazlasına önem derecesi duyarlı eylem zincirleri.
Her yere dağıtın
Tek platform, dört çalışma ortamı. Apinizer her hedefe aynı artefaktları gönderir — fork yok, ayrı sürüm yok. Standardınız ister kurumsal Kubernetes, ister Red Hat OpenShift, ister VMware Tanzu, ister geleneksel sanal makineler olsun; gateway, manager ve APIops yüzeyi aynı kalır.
Vanilla, EKS, AKS, GKE, RKE2.
Helm chart'ları · operatör yönetimli · soket düşürmeden hot deploy.
Red Hat kurumsal kümeleri.
SCC uyumlu manifest'ler · OpenShift route'ları · kapalı ağ registry'leri.
VMware-native Kubernetes.
TKGm / TKGs desteklenir · vSphere CSI · TMC gözlemlenebilirlik kancaları.
RHEL, CentOS, Ubuntu, Windows Server.
systemd unit · container runtime gerekmez · K8s ile aynı artefaktlar.
Karıştır ve eşleştir — tek platform
Tek bir Apinizer ortamı çalışma ortamlarını harmanlayabilir. Bazı worker'lar Kubernetes'te, diğerleri legacy sanal makinelerde, üçüncü bir grup başka veri merkezindeki OpenShift'te — hepsi aynı Manager, aynı kimlik, aynı denetim izi altında. Kendi hızınızda ilerleyin; platform yeniden inşa dayatmaz.
On-prem · Egemen bulut · Genel bulut · Kapalı ağ — aynı binary
Geliştirici deneyimi
Politikalar sınıf olarak, script'ler bugün bırakabileceğiniz kadar hazır. Apinizer'ın yüzeyi uçtan uca okunacak kadar küçük, review edilecek kadar açık.
# Deploy a proxy from CI — references are by name, not internal ID$ apinizer apply -f orders-api.yaml> proxy: orders-api environment: prod> status: deployed revision: 42Apinizer kullanan kurum
Bankalar, bakanlıklar, savunma — regüle sektörlerde.
Yerleşik protokol
HTTP / HTTP/2 · REST · SOAP · gRPC · WebSocket · GraphQL.
Kodlanmış iş kuralı
Platformun zorunlu kıldığı alan kuralları — kendi eklentilerinizle genişletin.
Son sürüm
Dört aylık ritim — yalnızca en son major sürüm yama alır.
Sektörler
Ödemelere ve kimliğe dokunan API'ler için denetim, şifreli sırlar ve üç katmanlı erişim.
TR + EN iki dilli, tamamen müşterinin Kubernetes'inde çalışır — dışarıya veri gitmez.
OSS / BSS önünde düşük gecikmeli API katmanı — hot deploy ve asenkron loglama ile.
SCADA'ya komşu sistemlerin, EMS'in ve partner faturalamanın önünde API katmanı — anomali tespiti ve sertifika bekçileriyle.
Teklif, poliçe ve hasar API'leri — yeniden yazmadan sürümleme ve gözlemlenebilirlik.
Sıkı değişiklik kontrolü ve zero-trust varsayılanlarıyla kapalı ağ veya egemen kümeler — dışarı çağrı yok, rootless container'lar ve denetime sunabileceğiniz bir denetim izi.
Ekibinizin zaten kullandığı standartlar üzerine kurulu
Apinizer; Java, Spring ve Kubernetes'in zaten yaşadığı yere oturan JVM-native bir platformdur.
Runtime
Frontend & DX
Standartlar
Siz hazır olduğunuzda
API Gateway, AI Gateway, Manager, Portal ve platformun geri kalanının 30 dakikalık turu — seçtiğiniz bir Kubernetes üzerinde.