Yönetilen kontrol düzlemi
Manager'ı en çok güvendiğiniz kümede çalıştırın. Tanımları yayınlar, denetim izini tutar ve asla çalışma zamanı yolunda durmaz.
Platform ekipleri · Hibrit
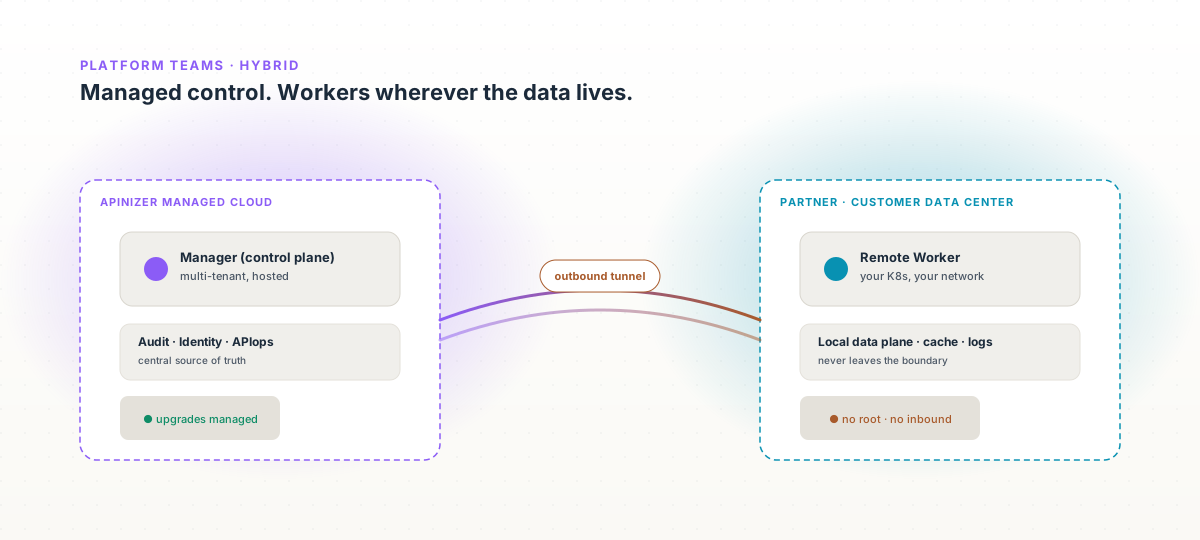
Yönetilen kontrol düzlemi merkezi kümenizde, Worker'lar sahibi bile olmadığınız bölgelerde. Tek doğruluk kaynağı, çok sayıda çalışma zamanı, sıfır paylaşılan root erişimi.

Sorun
İş ortağı size kubeconfig vermez. Düzenleyici, verinin ülke içinde kalmasını şart koşar. Fabrika sahası günde iki kez çevrimdışı kalır. Çoğu gateway bunların herhangi biri altında çöker — platform ya edge'den vazgeçer ya da elle ikinci bir kurulum yapar. Apinizer'ın hibrit deseni, Worker'lar her yerde çalışırken yönetimi tek Manager'da tutar; paylaşılan kimlik bilgisi yok, paylaşılan etki alanı yok.
Yetenekler
Manager'ı en çok güvendiğiniz kümede çalıştırın. Tanımları yayınlar, denetim izini tutar ve asla çalışma zamanı yolunda durmaz.
Worker'ları iş ortağı veri merkezlerine, edge sahalarına veya egemen bölgelere gönderin. Manager, güvenli bir dışa dönük kanal üzerinden sağlık verisini çeker ve tanımları iletir.
İş ortakları kümenizin anahtarlarını asla almaz; siz de onlarınkini almazsınız. Worker, Manager'ın verdiği kısa ömürlü bir kimlik bilgisiyle doğrulanır.
Manager bağlantısı koptuğunda Worker, son yayınlanan tanımla hizmet vermeye devam eder. WAN geri geldiğinde mutabakat kaldığı yerden sürer.
Trafik, Worker'ın çalıştığı ülkede kalır. Loglar, metrikler ve politika, yerel kümeden asla çıkmayacak şekilde yapılandırılabilir.
Merkezi Manager'a erişemeyen operatörler, imzalı bir paketi belirli aralıklarla çeker. Bağlantı yeniden kurulduğunda denetim defteri mutabık hale gelir.
Kullanım senaryoları
İstanbul'daki merkezi Manager, dört bölgesel sahadaki Worker kümelerine yayın yapıyor. Her Worker şube trafiğini yerelde karşılıyor; hiçbir şey ülke dışına çıkmıyor.
Tedarikçiler, parça entegrasyonu için Apinizer Worker'larını yerelde çalıştırıyor. Tanımlar OEM'e, işletim ortamı tedarikçilere ait.
9 tedarikçi, 0 paylaşılan anahtar
Tanımlar ulusal egemen buluttan yayınlanıyor. Eski on-prem kümelerdeki Worker'lar içe dönük mutabakat yapıyor; dışarıya açık hiçbir endpoint yok.
Hasta verisi hastaneden asla çıkmıyor. Bölgesel sağlık otoritesindeki Manager politika yayınlıyor ve arındırılmış telemetri alıyor.
0 PHI çıkışı
Kapalı ağ modu: imzalı paket her gece gönderiliyor. Operatör ağı, Manager'a asla dışa dönük bağlantı kurmuyor; denetim haftada bir mutabık hale geliyor.
İş ortağı POP'ları B2B trafik için Worker çalıştırıyor. Manager hepsine paralel yayın yapıyor; devreye alma süresi haftalardan dakikalara iniyor.
230 edge
Vardiya değişiminde WAN koptuğunda yerel Worker, MES API'lerini sunmaya devam ediyor. Bağlantı dönünce mutabakat kaldığı yerden sürüyor; hat asla durmuyor.
İş ortağı veri merkezleri, Worker'ları kendi operasyonları altında çalıştırıyor. Bakanlığın Manager'ı politika yayınlıyor ve sağlık verisini çekiyor; iş ortakları bakanlık sırlarını asla görmüyor.
Nasıl çalışır
En çok güvendiğiniz kümeyi seçin — merkezi, bölgesel, egemen. Manager asla üretim trafiği taşımaz.
Worker'ları iş ortağı, edge veya kapalı ağ ortamlarına kurun. Manager'a kısa ömürlü bir kimlik bilgisiyle kaydolurlar.
Manager'da bir kez uygulayın. Her Worker kendi takvimine göre mutabakat yapar — çevrimiçi için dakikalar, kapalı ağ için saatler/günler.
Sağlık, gecikme ve denetim Manager'da toplanır. İş ortakları ve operatörler operasyonu yerelde tutar; siz politikayı merkezde tutarsınız.
Önerilen ürünler
Yönetilen + uzak için tasarlanmış Worker deseni: kısa ömürlü kimlik bilgileri, içe dönük mutabakat, yerelde ayakta kalma.
Gateway sayfasını açınLLM ve agent trafiği için aynı hibrit desen — model çağrılarını bölge içinde tutun, merkezden yönetin.
AI Gateway sayfasını açınHer uzak Worker'ın içinde çalışan problar; mutabakat gecikmesi eşiği aştığında devreye giren alarmlar.
Monitoring sayfasını açınWorker başına trafik ve sağlık — her uzak sahanın ne yaptığını ssh ile bağlanmadan görün.
Analytics sayfasını açınKaynaklar
Manager politikayı dışa doğru iterken Worker'ların içe dönük mutabakatı nasıl yaptığı — kapalı ağlardan bile.
Sahalar arasında paylaşılan root olmadan kontrol düzlemi / veri düzlemi ayrımı.
Proje / ortam / endpoint kapsamları, yönetilen ve uzak Worker'larda birebir aynı uygulanır.
Worker, bölge ve ortam bazında görünürlük.
Tablodaki her kümenin gerçekten size ait olduğu durumlar için topoloji desenleri.
Kubernetes'in çalıştığı her yerde çalışan Worker.
Daha fazlasını keşfedin
Tasarım gereği hibrit
30 dakikalık uygulamalı bir tanıtım — yönetilen kontrol düzlemi, uzak Worker'lar, kapalı ağ modu — seçtiğiniz bir Kubernetes üzerinde.