Kalıcılık katmanında denetim
Her değişiklik — yapılandırma, gizli değer, yetki, deploy, görüntüleme — değiştirilemez biçimde kaydedilir. Atlatma girişimi kod incelemesinde değil, framework'te reddedilir.
Yöneticiler · Uyumluluk
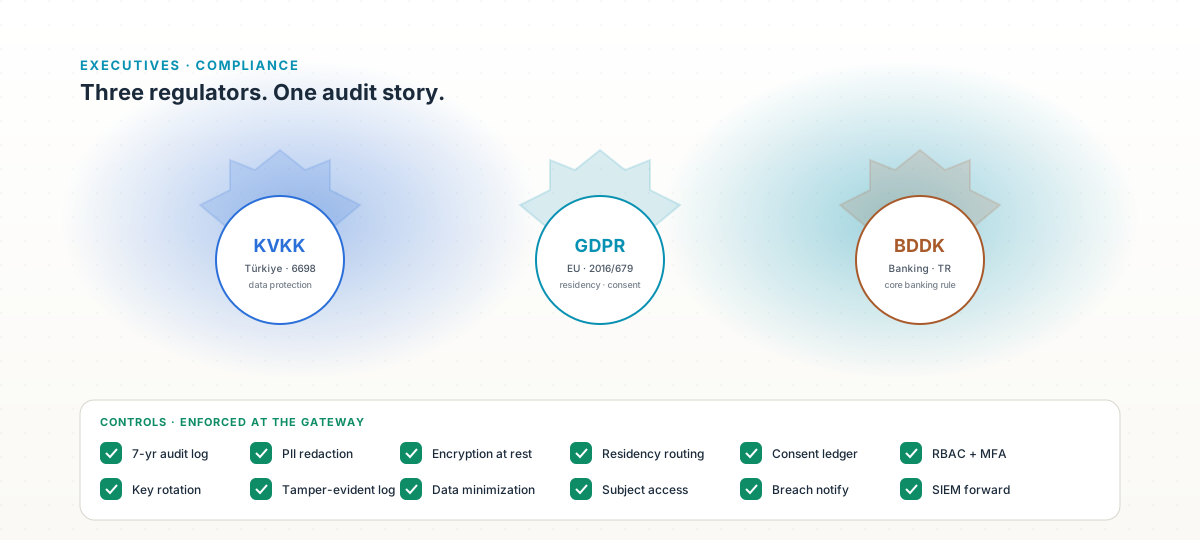
Framework sınırında denetim, kalıcılık katmanında şifreleme, runtime'da üç katmanlı erişim — düzenleyicinin kontrol listesi zaten platformun içinde yaşıyor.

Sorun
Çoğu platform denetimi, şifrelemeyi ve erişimi isteğe bağlı bir ara katman olarak ele alır. Uyumluluk ekipleri açığı ekimde keşfeder, düzeltmek için önlerinde kasım vardır. Apinizer bu kontrolleri anayasal kabul eder: teamülle değil, framework sınırında zorunlu kılınırlar. Denetçilerin istediği kanıt paketi platformdan bir proje olarak değil, bir sorgu olarak çıkar.
Yetenekler
Her değişiklik — yapılandırma, gizli değer, yetki, deploy, görüntüleme — değiştirilemez biçimde kaydedilir. Atlatma girişimi kod incelemesinde değil, framework'te reddedilir.
Token'lar, anahtarlar ve kimlik bilgileri kalıcı hâle gelmeden önce şifrelenir; yalnızca runtime'da çözülür. Listelerde, dışa aktarımlarda veya yedeklerde asla görünmezler.
Madde 4(5), geçerken yok edilen veriyi değil, kontrollü koşullar altında yeniden ilişkilendirilebilen veriyi ister. Maskelenen tanımlayıcılar, yetkili rollerin yanıt içinde geri getirebildiği veya ayrı bir unmask API'si üzerinden geri okuyabildiği kararlı bir yer tutucuyla değiştirilir. Geri getirme, varsayılan olarak reddedilir; hem karar hem de kapsamı denetim kaydına işlenir. Sentetik değerler orijinalden türetilmek yerine bağımsız üretilir — HIPAA ve GDPR'ın türetilmemiş bir değerden beklediği tam da budur.
Veri minimizasyonu bir proje olmaktan çıkıp bir ayara dönüşür. Üç profil, bir AI alışverişinin ne kadarının kayda geçeceğine karar verir — tam kayıt, gövdeler olmadan sayaçlar ve kararlar, ya da hiçbir şeyin kalıcı olmaması. Kurulum varsayılanını belirleyin, API proxy başına geçersiz kılın; ikisinden katı olanı kazanır.
Platform, Proje ve Ortam kapsamları AD / LDAP / OIDC'nize federasyonla bağlanır. Görevler ayrılığını yazılı talimat değil, runtime zorunlu kılar.
Kişisel veri akışları; rıza, saklama ve erişim loglarıyla birleştirilir. GDPR Madde 30 / KVKK envanteri sorguları saniyeler içinde döner.
BDDK, PSD2, SAMA, ACPR, AYM — her düzenleyicinin vurgusu, platformda zaten var olan bir kontrole eşlenir. Eşleme paketini sizinle paylaşıyoruz.
Üç aylık kanıt paketleri otomatik üretilir. Denetçi talepleri aynı çeyrekte değil, aynı iş gününde kapanır.
Kullanım senaryoları
Bir zamanlar üç haftalık bir mutabakat projesi olan iş, bir sorguya ve bir dışa aktarıma dönüşüyor. Denetçiler 'X'e kimin erişimi var' diye sormayı bırakıyor.
3 hafta → 1 gün
Madde 30 veri işleme kaydı; kişisel veri akışlarını rıza, saklama ve erişim loglarıyla birleştiriyor. Veri koruma görevlisi paketi 17:00'ye kadar teslim ediyor.
Denetim, şifreleme ve görevler ayrılığı, kanıt paketinde SAMA paragraflarına eşlendi. Düzenleyicinin incelemesi erken kapanıyor.
Her sağlık verisi erişimi loglanıyor; her saklama süresi uygulanıyor. HDS denetçisi üç ziyaret yerine tek ziyarette onay veriyor.
CAD (Codice dell'Amministrazione Digitale) kontrolleri platform özellikleriyle bire bir eşleşiyor. Denetim duruşu tek sayfada belgeleniyor.
Denetim kayıtlarının saklanması, görevler ayrılığı ve bekleyen veri şifrelemesi eşlendi. ENS denetimi bulgusuz kapanıyor.
Olay raporlama, tedarik zinciri denetimi ve erişim kontrolleri — hepsi Apinizer'ın mevcut modeliyle zaten karşılanıyor.
Yerel AYM kontrolleri KVKK ile büyük ölçüde örtüşüyor. Tek platform, iki düzenleyici, tek kanıt paketi.
Önerilen ürünler
Denetim, şifreleme ve üç katmanlı erişim teamülle değil, framework sınırında zorunlu kılınır.
Gateway sayfasını açınEgemen kimlik deponuza federasyonla bağlanın; asla bir tedarikçi kullanıcı veritabanı taşımayın.
Identity sayfasını açınSorgu olarak uyumluluk kanıtı — Madde 30, görevler ayrılığı, saklama raporları.
Analytics sayfasını açınAI düzlemi için aynı denetim ve uyumluluk modeli — LLM, MCP, agent trafiği.
AI Gateway sayfasını açınKaynaklar
Apinizer'ın KVKK, GDPR, BDDK, PSD2, PCI-DSS, ISO 27001 kontrolleriyle nasıl eşleştiği.
Tek bir duruş olarak BDDK + PSD2 + PCI-DSS.
Bakanlıklar ve kurumlar için egemen barındırma, denetim ve erişim.
Runtime'ın zorunlu kıldığı görevler ayrılığı.
Apinizer'ı üretimde çalıştıran regüle müşteriler.
Denetimin, şifrelemenin ve kimliğin topolojideki yeri.
Daha fazlasını keşfedin
Yerleşik uyumluluk
Seçtiğiniz bir Kubernetes üzerinde 30 dakikalık uygulamalı bir tur — denetim, şifreleme, üç katmanlı erişim ve kanıt sorgusu.