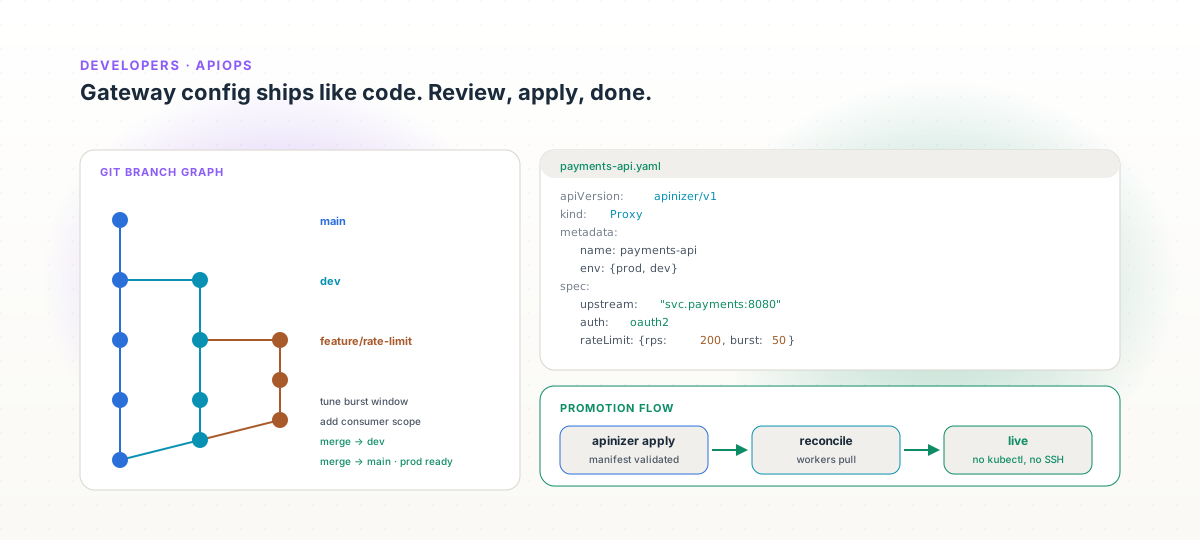
Veri olarak manifest'ler
API'leri, politikaları, planları, kimlikleri ve topolojiyi YAML manifest'leri olarak tanımlayın. Ortamlar arasında aynı biçim; farklılaşan her şey için ortam değişkenleri.
Geliştiriciler · APIops
APIops; API'leri, politikaları ve topolojiyi manifest olarak yayınlar. Pipeline'lar bunları isim tabanlı referanslarla idempotent biçimde uygular. Denetim izi, arayüzden yapılan bir değişiklikle birebir aynıdır — hiçbir şey yönetişimin dışına çıkmaz.

Sorun
Mühendisler değişikliklerin Git'te olmasını ister. Denetçiler platformda olmasını ister. Çoğu gateway bir ödünleşim dayatır: ya arayüzden yayınlarsınız (ve Git incelemesini kaybedersiniz) ya da elle bir API istemcisi yazarsınız (ve denetimi kaybedersiniz). Apinizer'ın APIops manifest'leri bu açığı kapatır: değişiklikler Git'ten yayınlanır, idempotent biçimde uygulanır ve denetim defteri bunları arayüz değişikliğini kaydettiği şekilde kaydeder.
Yetenekler
API'leri, politikaları, planları, kimlikleri ve topolojiyi YAML manifest'leri olarak tanımlayın. Ortamlar arasında aynı biçim; farklılaşan her şey için ortam değişkenleri.
Bir apply'ı yeniden çalıştırmak güvenlidir. Platform mevcut durumu istenen durumla karşılaştırır ve yalnızca farkı uygular.
Manifest'ler diğer kaynaklara üretilmiş kimliklerle değil, isimle referans verir. Dosyalar ortam terfilerinden değişmeden çıkar.
Pipeline'lar açık kimlik bilgileriyle uygular. Proje ve ortam kapsamları arayüzdekiyle aynı şekilde geçerlidir; atlatma girişimi reddedilir.
Uygulanan her değişiklik; pipeline kimliği, manifest sürümü ve devreye giren farkla birlikte denetim defterine yazılır.
GitHub Actions, GitLab CI, Jenkins, Azure DevOps'tan — shell çalıştıran herhangi bir yerden uygulayın. Sihir yok; yalnızca bir CLI ve bir manifest.
Kullanım senaryoları
Manifest'ler PR'larda inceleniyor; CI merge sonrası uyguluyor. Denetim; aktörü, sürümü ve farkı gösteriyor. Arayüz erişimi salt okunura indirildi.
Aynı manifest, farklı ortam değişkenleri. Terfi bir toplantı değil, bir CI işi; geri alma ise git revert.
PR'lar politika kurallarına göre otomatik denetleniyor — zorunlu kimlik doğrulama, zorunlu hız limiti, zorunlu etiketleme. Uyumluluk ekibi yalnızca istisnaları inceliyor.
Mesai sonrası apply pipeline'ları emekliye ayrıldı. API'ler pazartesi sabahı yayında; gerekirse geri almalar pazartesi öğleden sonra; denetim her birini kaydediyor.
240 / hafta
Her PR, gateway üzerinde bir sandbox projesi hazırlıyor. Testler orada koşuyor; proje merge ile sökülüyor. 'Staging'de çalışıyordu' devri kapandı.
Planlar ve kotalar Git'te yaşıyor. Pazarlama kampanyaları PR ile yayına giriyor; platform ekibi evrak değil, yalnızca politika inceliyor.
Platform katmanı politikaları bir repoda, proje katmanı tanımları başka bir repoda. CI kimlik doğrulaması, her reponun sahip olduğu katmana eşleniyor.
Kapalı ağdaki egemen küme, imzalı manifest paketlerini alıyor. Apply içeride çalışıyor; denetim haftalık olarak merkezi izle mutabakat sağlıyor.
Önerilen ürünler
Manifest'leri idempotent biçimde uygulayan ve her apply'da denetim yazan runtime.
Gateway sayfasını açınManifest olarak yayınlanan spesifikasyonlar tasarlayın; ortamlar arasında değişmeden terfi ettirin.
Designer sayfasını açınAI hattı manifest'leri — yönlendirme kuralları, prompt güvenlik duvarları, MCP kayıt defteri — aynı şekilde yayınlanır.
AI Gateway sayfasını açınBir deploy'un beklediğinizi yaptığını doğrulayın — sürüm bazında trafik ve kalite.
Analytics sayfasını açınKaynaklar
Biçimler, isim tabanlı referanslar, idempotent semantik, denetim davranışı.
Apinizer'ın kod olarak API yüzeyinin merkezi.
İlk manifest'inizi beş dakikadan kısa sürede yayınlayın.
Her Manager ve APIops endpoint'i, otomatik üretilmiş.
Deploy bazında telemetri — uygulanan bir manifest'in beklediğinizi yaptığını doğrulayın.
APIops'un topolojideki yeri.
Daha fazlasını keşfedin
Kod olarak API, denetim dâhil
Seçtiğiniz bir Kubernetes üzerinde 30 dakikalık uygulamalı bir tur — manifest'ler, pipeline'lar, terfi, denetim.