Geliştiriciler · API Gateway

İstemcilerinizle backend'leriniz arasına tek bir gateway koyun.

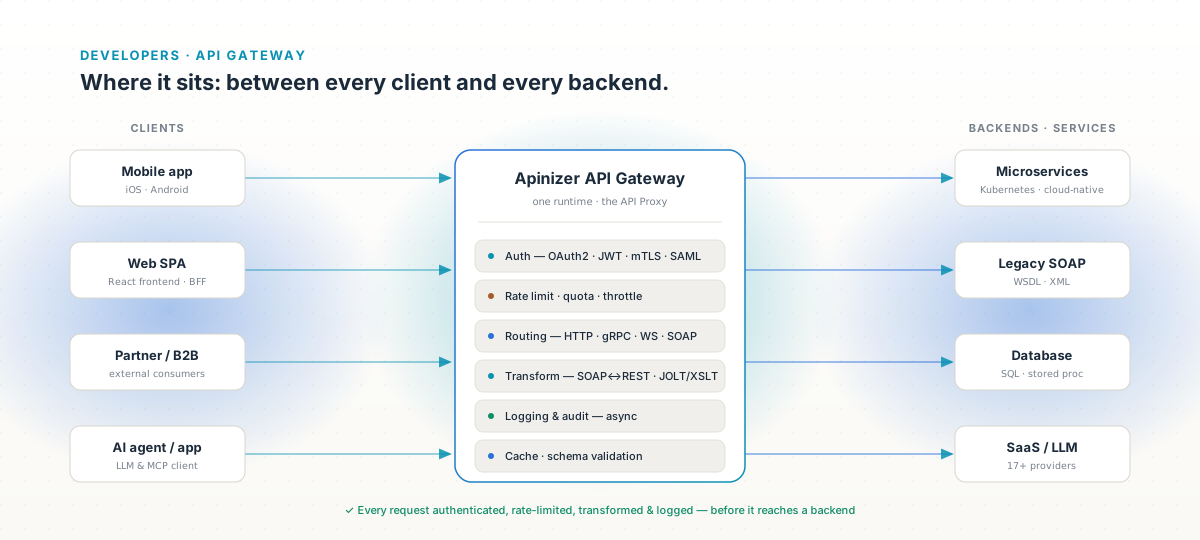
Apinizer API Gateway, her isteğin — mobil, web, iş ortağı ve AI — tek giriş noktasıdır. Kimlik doğrulama, hız limiti, yönlendirme, dönüştürme ve loglama politika olarak çalışır; böylece bu mantığı servislerin arasına dağıtmayı bırakırsınız.

API Gateway — For developers use case overview from Apinizer.
For developers · API Gateway

Sorun

Kimlik doğrulama, hız limitleri ve loglama her servisin içine ait değildir.

Her uygulama her backend ile doğrudan konuştuğunda, kesişen kaygılar — kim çağırıyor, ne sıklıkta, hangi biçimde, hangi denetim iziyle — her kod tabanında, her dilde, birbirinden biraz farklı biçimde yeniden yazılır. API Gateway bunları tek bir yere taşır: servislerinizin önünde duran ve her isteğe, upstream'e ulaşmadan önce tutarlı bir politika pipeline'ı uygulayan bir reverse proxy.

  • 50+

    hazır politika

    kimlik doğrulama · trafik · dönüştürme · loglama

  • 9

    kimlik doğrulama yöntemi

    OAuth2 · OIDC · JWT · mTLS · SAML …

  • 1

    runtime, her protokol

    HTTP · gRPC · WS · SOAP · AI

Yetenekler

Apinizer'ın buradaki rolü

API Proxy — ön kapı

API Proxy, gateway üzerinde tanımladığınız öne dönük bir endpoint'tir. İstemci isteğini sonlandırır, politika pipeline'ını çalıştırır ve upstream'inize iletir. REST, SOAP, gRPC, WebSocket ve GraphQL tek bir proxy modelini paylaşır.

Kimlik doğrulama ve kimlik

Çağıranı yönlendirmeden önce doğrulayın — modern uygulamalar için OAuth 2.0 / OIDC / JWT, kurumsal ve legacy sistemler için mTLS / SAML / Basic. Her yöntem, yazmak zorunda olduğunuz bir eklenti değil, birinci sınıf bir politikadır.

Hız limiti ve kota

Upstream'leri API bazlı kısıtlama, abone bazlı kotalar, ani yük pencereleri, IP izin/engel listeleri ve mesaj boyutu sınırlarıyla koruyun. Token tabanlı limitler (TPM) aynı yüzeyde AI trafiğine de uygulanır.

Dönüştürme ve arabuluculuk

Payload'ları uçta yeniden biçimlendirin — SOAP↔REST, XML↔JSON, JOLT ve XSLT, ayrıca Groovy/JS script'leri. Backend olduğu gibi kalırken istemciler modern bir sözleşme elde eder.

Loglama ve denetim

Her istek, header yeniden yazımı ve yönlendirme kararı asenkron olarak Elasticsearch'e loglanır — istek yolu yazıcıyı asla beklemez. Denetim izi platform tarafından zorunlu tutulur, isteğe bırakılmaz.

Önbellekleme ve doğrulama

Dağıtık yanıt önbelleği upstream yükünü azaltır; JSON Schema ve XSD doğrulaması deploy anında hazırlanır, böylece bozuk bir istek uçta reddedilir — asla ilk istekte değil.

Kullanım senaryoları

Canlı ortamda bu şöyle görünür…

  • Mobil → Backend

    Mobil uygulama servislerinizi doğrudan değil, gateway'i çağırır

    Gateway TLS'i sonlandırır, OAuth token'ını doğrular, cihaz başına kısıtlar ve doğru servise iletir. Yeni bir uygulama sürümü yayınlamadan backend değiştirin veya trafiği bölün.

    uçta kimlik doğrulama + kısıtlama

  • Frontend → Backend (BFF)

    Bir web SPA'sı, birçok servise dağılan tek bir origin ile konuşur

    CORS, token değişimi ve yanıt birleştirme uçta ele alınır. Tarayıcı tek bir API görür; frontend'in iç servis haritanızı bilmesine gerek kalmaz.

    tek origin

  • Servis → Servis

    Mikroservisler arasındaki doğu-batı çağrıları gateway üzerinden yönlenir

    İç trafik; kuzey-güney trafiğiyle aynı kimlik doğrulamayı, yeniden denemeleri, yönlendirmeyi, denetimi ve hız limitlerini alır — servis başına özel bir istemci kütüphanesi gerekmeden.

  • İş ortağı / B2B

    Dış iş ortakları, yönetişimli ve sözleşmeye bağlı bir giriş noktası alır

    İş ortağı bazlı kotalar, IP izin listeleri ve izinli saatler politikası. 2008'den kalma bir SOAP servisini legacy ekibine dokunmadan temiz REST olarak sunun.

    iş ortağı bazlı kota

  • AI / LLM uygulamaları

    Uygulamalar LLM'leri sağlayıcı SDK'sı yerine gateway üzerinden çağırır

    26 sağlayıcılık katalog üzerinde tek bir OpenAI uyumlu endpoint; token kotaları, semantik önbellekleme ve prompt güvenlik duvarıyla — aynı gateway, bir kat daha politika.

    26 sağlayıcı, tek cephe

  • Legacy modernizasyonu

    Yeni bir uygulamanın eski bir sistem üzerinde modern bir API'ye ihtiyacı var

    Upstream SOAP/XML veya saklı yordam olarak kalırken gateway JSON veya gRPC sunar. Doğrulama ve dönüştürme uçta çalışır; mainframe değişmez.

İstek yaşam döngüsü

Bir isteğin başına sırasıyla neler gelir.

Her çağrı, bir backend'e ulaşmadan önce aynı politika pipeline'ından geçer — yanıt politikaları da dönüş yolunda ters sırayla çalışır.

  1. Adım 01

    Giriş ve rota eşleştirme

    Gateway bağlantıyı sonlandırır (HTTP/2, gRPC, WSS), yolu bir API Proxy ile eşleştirir, upstream'i ve yük dengeleme stratejisini seçer.

  2. Adım 02

    Kimlik ve erişim

    Ön akış politikaları çağıranı doğrular — token doğrulama, mTLS, kapsam ve katman kontrolleri — ve yetkisiz her şeyi backend'de herhangi bir iş yapılmadan önce reddeder.

  3. Adım 03

    Trafik ve biçim

    Hız limiti, kota ve boyut sınırları uygulanır; istek dönüşümleri (SOAP↔REST, JOLT/XSLT, script'ler) ve şema doğrulaması payload'ı yeniden biçimlendirir ve denetler.

  4. Adım 04

    İlet, yanıtla ve logla

    İstek upstream'e iletilir, yanıt politikaları ters sırayla çalışır ve çağrı asenkron olarak Elasticsearch'e loglanıp denetime kaydedilir.

Tek giriş noktası

Kimlik doğrulamayı ve hız limitlerini her serviste yeniden yazmayı bırakın.

Seçtiğiniz bir Kubernetes üzerinde Apinizer API Gateway'in 30 dakikalık turu — proxy'ler, politikalar ve konumlandırma.