01 · Kimlik doğrulama standartları
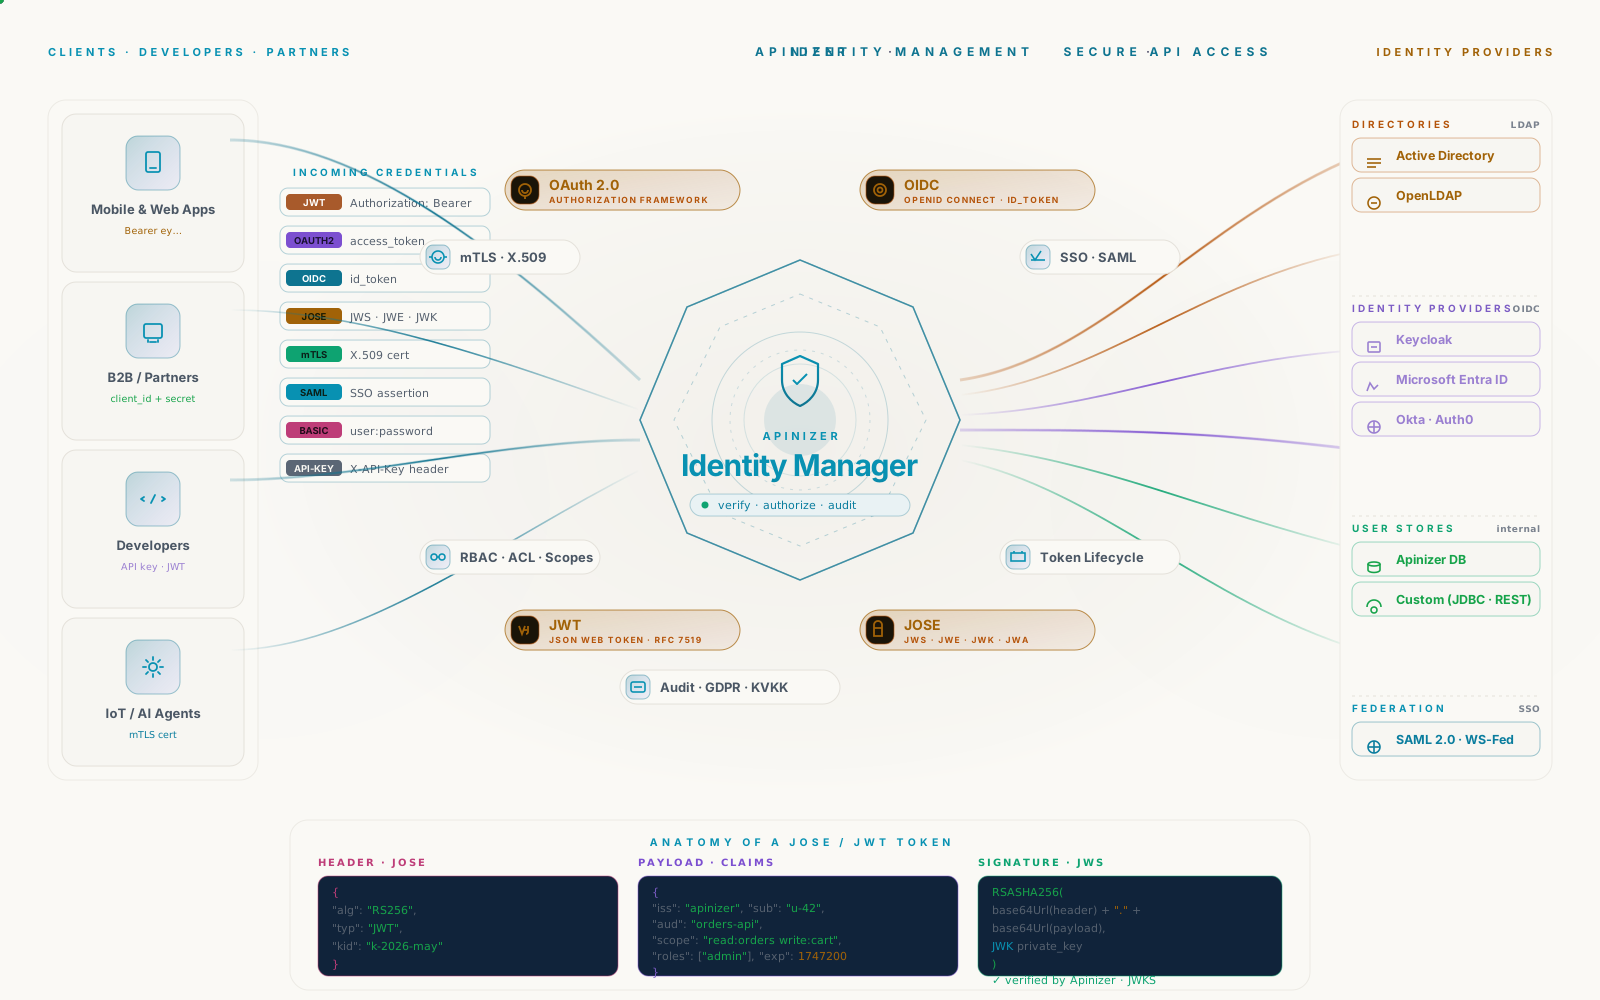
Dokuz standart. Tek politika yüzeyi.
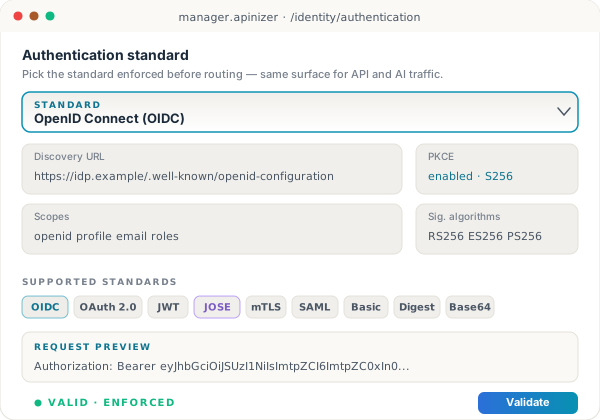
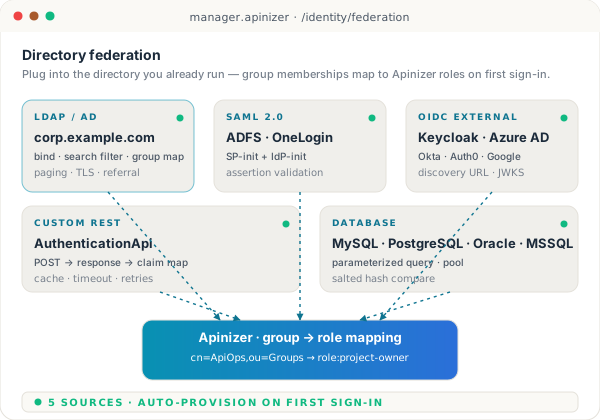
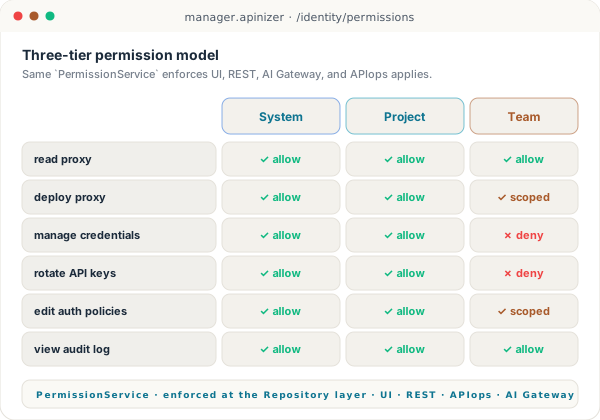
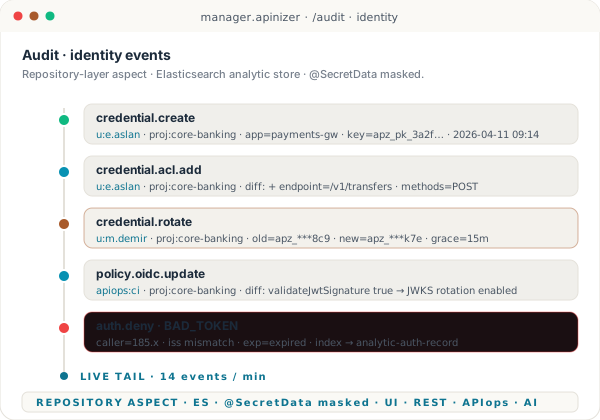
Modern OAuth 2.0, OIDC, JWT ve JOSE'nin yanında, eski sistemlerinizde hâlâ yaşayan mTLS, SAML, Basic, Digest ve Base64 akışları. Her yöntem, yazmanız gereken bir eklenti değil, arayüzü olan birinci sınıf bir politikadır — ve aynı politika denetimi hem API hem AI trafiğinin önünde çalışır.
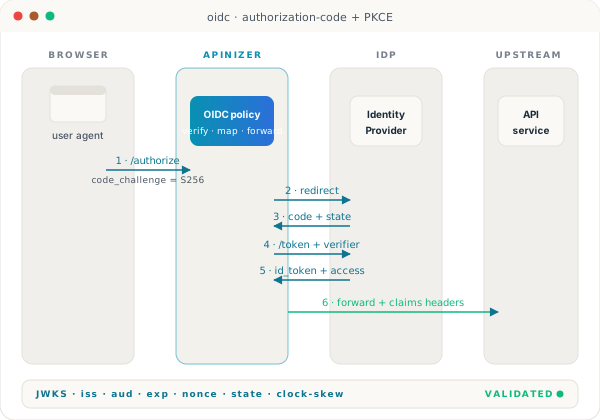
- OAuth 2.0 — Authorization Code (PKCE ile), Client Credentials, ROPC, Refresh Token
- OIDC — discovery URL, ID token + access token, JWKS, hibrit External + Internal modu
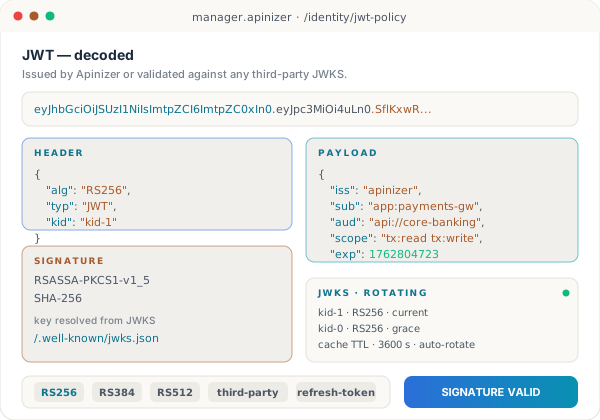
- JWT — üretme, doğrulama, RS256 / RS384 / RS512 ile imzalama, dönen JWKS ile üçüncü taraf JWT
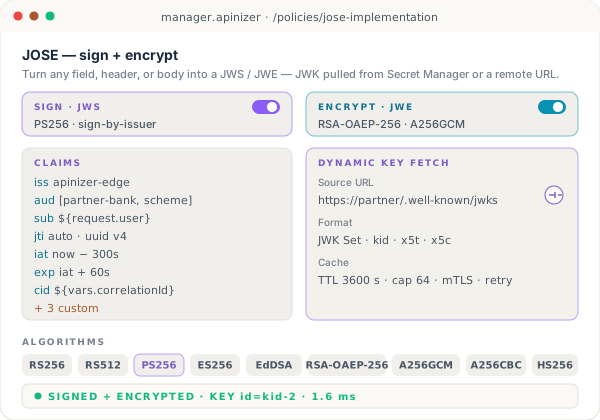
- JOSE — claim'ler için JWS imzalama + JWE şifreleme, uçta dinamik anahtar çekme
- Hâlâ ihtiyaç duyan her eski iş ortağı için mTLS, SAML 2.0, HTTP Basic, Digest, Base64
- policy-oidc
- policy-oauth-2-auth
- policy-jwt-auth
- policy-jose-implementation
- policy-jose-validation
- policy-mtls-authentication
- policy-saml
- basic-auth
- digest-auth
AI için aynı şerit
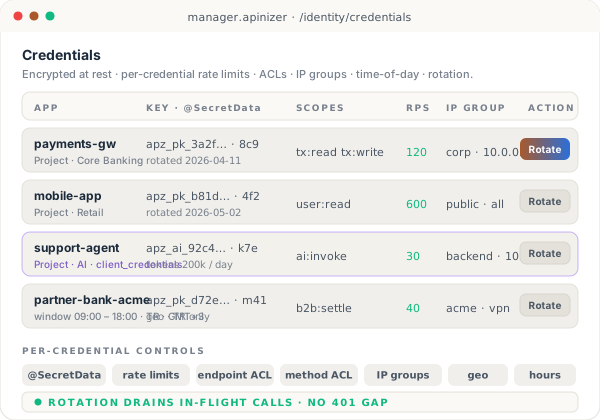
AI Gateway istekleri aynı kimlik bilgisini taşır — her LLM çağrısı, paylaşılan bir API anahtarıyla değil, çağırana zaten verilmiş OAuth veya OIDC token'ıyla doğrulanır.